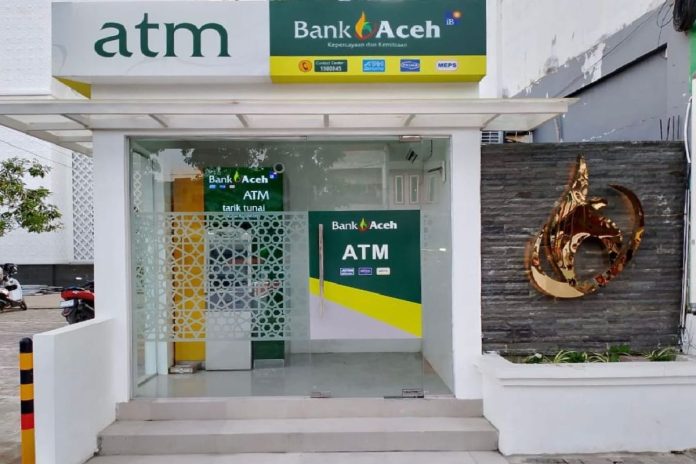
NUKILAN.ID | BANDA ACEH — Badan Pemeriksa Keuangan (BPK) menilai pengendalian keamanan sistem informasi PT Bank Aceh Syariah perlu diperkuat untuk memitigasi risiko keamanan.
Temuan tersebut menjadi salah satu dari delapan masalah pokok dalam Laporan Hasil Pemeriksaan (LHP) BPK Nomor 26/T/LHP/DJPKN-V.BAC/PPD.02/02/2026 dan bertanggal 23 Februari 2026 tentang pemeriksaan kinerja atas efektivitas pengelolaan operasional Bank Aceh Syariah Tahun 2024 hingga Triwulan III 2025.
Pemeriksaan dilakukan antara lain karena sebelumnya terdapat isu keamanan siber dan gangguan layanan perbankan akibat persoalan masa berlaku lisensi aplikasi. BPK juga menilai Bank Aceh Syariah mengelola dana publik dalam jumlah besar yang berdampak strategis terhadap pembangunan daerah sehingga membutuhkan pengawasan secara berkala.
Dalam pemeriksaannya, BPK menemukan Bank Aceh Syariah belum menggunakan pengelolaan hak akses istimewa dalam pengamanan akses sistem.
Menurut BPK, pengaturan hak akses belum sepenuhnya sesuai dengan fungsi, pemisahan tugas, serta kontrol akses berbasis peran. Mekanisme perlindungan khusus terhadap akun dengan hak istimewa juga belum diterapkan secara memadai.
Padahal, hak akses istimewa merupakan salah satu elemen penting dalam menjaga integritas, akuntabilitas dan keamanan operasional sistem informasi perbankan.
BPK juga menemukan pemanfaatan kapabilitas Security Information and Event Management (SIEM) dalam menangani event dan traffic publik yang bersifat kritikal belum optimal.
Bank Aceh Syariah sebenarnya telah menyediakan platform SIEM LogRhythm yang secara teknis memiliki kemampuan pengelolaan log terpusat, korelasi ancaman, analitik perilaku pengguna atau User and Entity Behavior Analytics (UEBA), serta Security Orchestration, Automation, and Response (SOAR).
Namun, berdasarkan evaluasi BPK, pemanfaatannya masih terbatas pada fungsi dasar. Sebagian besar log yang masuk ke sistem SIEM berasal dari perangkat perimeter dan antivirus endpoint. Log dari sistem internal kritikal yang diperlukan untuk mendeteksi perilaku pengguna, melakukan korelasi lintas aplikasi dan analisis ancaman lebih mendalam belum tersedia secara memadai.
Akibatnya, deteksi ancaman yang dihasilkan sistem lebih banyak didominasi aktivitas serangan jaringan umum seperti port scanning, malicious traffic dan percobaan akses dari sumber eksternal.
BPK juga tidak menemukan bukti pemanfaatan sejumlah fitur lanjutan seperti UEBA, korelasi multi-tahap, analitik entitas maupun SOAR, selain pemblokiran IP secara otomatis. Dashboard LogRhythm yang diamati juga masih berfokus pada aktivitas jaringan dan aturan generik bawaan.
Kondisi tersebut menunjukkan sebagian kapabilitas SIEM belum aktif atau belum dapat dimanfaatkan secara optimal karena keterbatasan sumber log dari lingkungan teknologi informasi Bank Aceh Syariah.
Temuan BPK ini menjadi penting karena keamanan sistem informasi berkaitan langsung dengan operasional bank dan perlindungan data serta transaksi nasabah.
Dalam dokumen pemeriksaan, BPK merekomendasikan Bank Aceh Syariah menyusun dan menetapkan mekanisme evaluasi keamanan dan ketahanan sistem informasi. BPK juga menempatkan penguatan keamanan sistem informasi sebagai bagian dari perbaikan yang harus segera dilakukan.
BPK memperingatkan, jika persoalan yang ditemukan tidak segera diperbaiki, kelemahan tersebut dapat memberikan pengaruh signifikan terhadap efektivitas pengelolaan operasional Bank Aceh Syariah. []
Reporter: Sammy